 বঙ্গপোস্ট
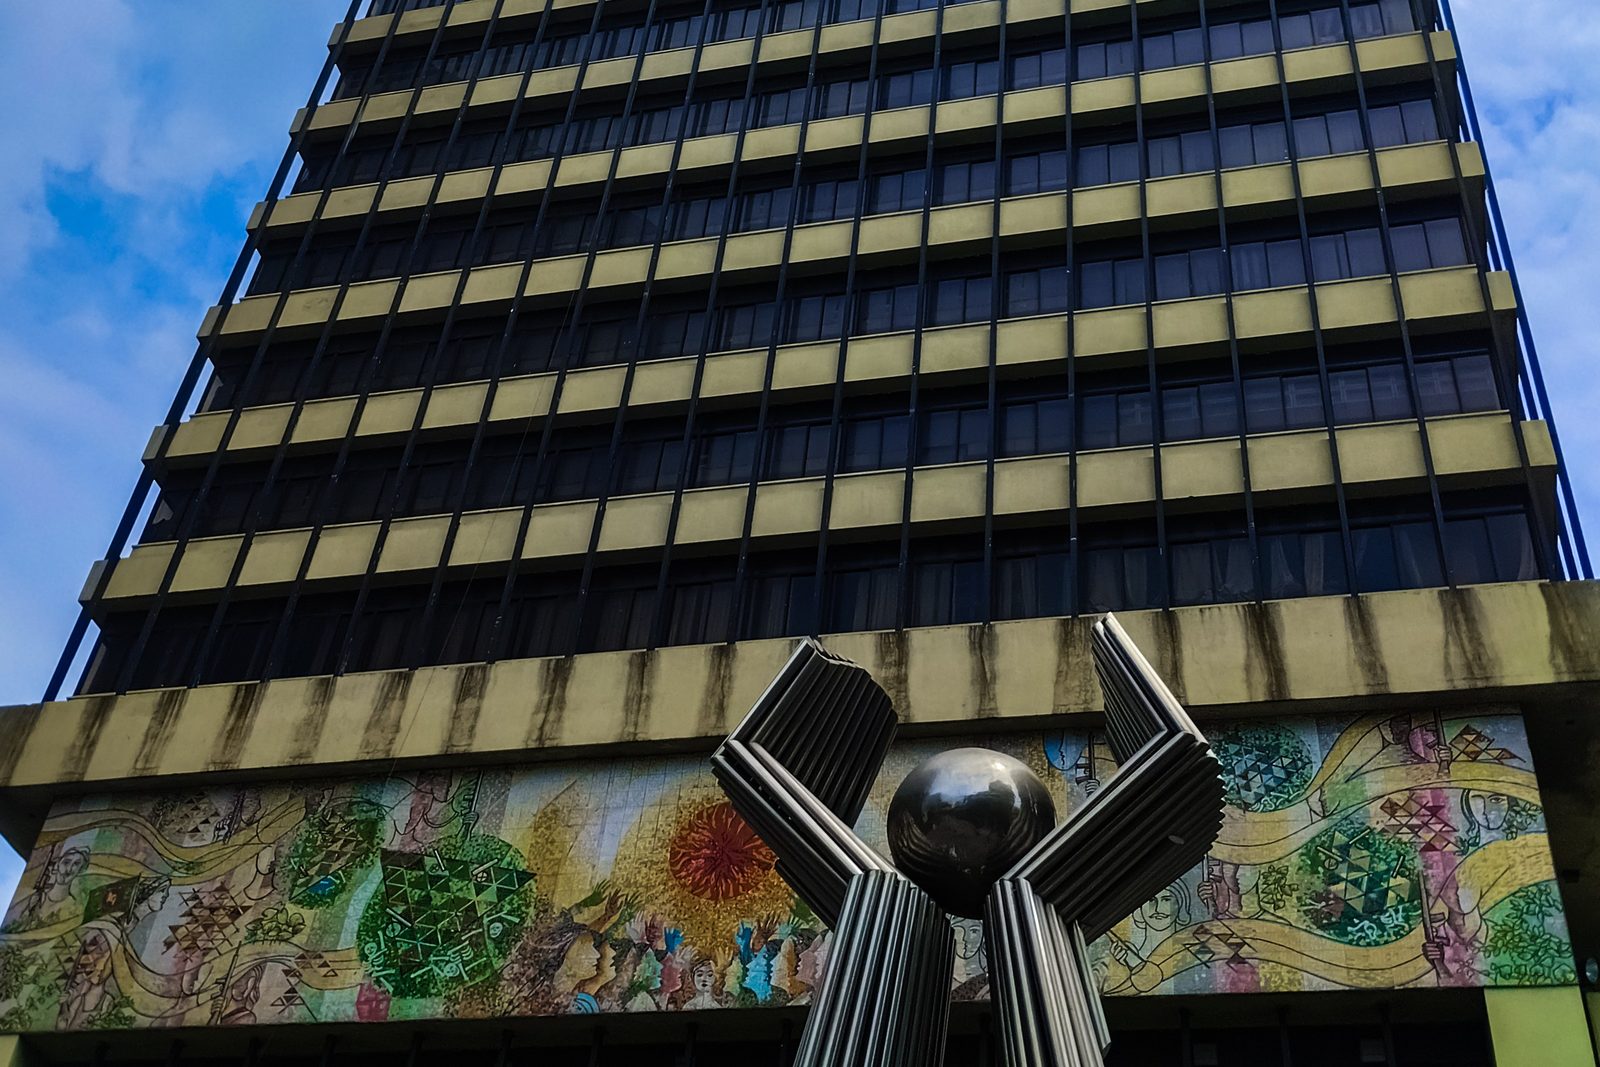
বিশ্বজুড়ে সাইবার হামলার ঝুঁকি বেড়ে যাওয়ার মধ্যে সতর্কতামূলক ব্যবস্থা নিয়ে বাংলাদেশ ব্যাংকের নিজস্ব ওয়েবসাইট বন্ধ রাখা হয়েছে। বৃহস্পতিবার (২২ অক্টোবর) সন্ধ্যা থেকে কেন্দ্রীয় ব্যাংকের ওয়েবসাইটটিতে ঢোকা যাচ্ছে না। তবে ইন্টারনেট ব্যাংকিং ও মোবাইল ব্যাংকিং স্বাভাবিকভাবে চলছে এবং গ্রাহকদের লেনদেনে কোনো সমস্যা হচ্ছে না বলে ব্যাংক কর্তৃপক্ষ জানিয়েছে।
বাংলাদেশ ব্যাংকের মুখপাত্র ও নির্বাহী পরিচালক আরিফ হোসেন খান প্রথম আলোকে বলেন, বিশ্বজুড়ে হামলার আশঙ্কার কারণে ওয়েবসাইটটি বন্ধ রাখা হয়েছে। ওয়েবসাইটে কোনো ত্রুটি আছে কি না, তা যাচাই করা হচ্ছে। তিনি আরও বলেন, এ সিদ্ধান্তের কারণে গ্রাহকদের লেনদেনে কোনো সমস্যা নেই।
সাংবাদিকদের সঙ্গে আলাপে আরিফ হোসেন খান বলেন, বিশ্বের বিভিন্ন দেশের কেন্দ্রীয় ব্যাংক হ্যাকারদের লক্ষ্যবস্তু হচ্ছে। তাই বাংলাদেশ ব্যাংকের ওয়েবসাইট সাইবার হামলা থেকে রক্ষা করতে সতর্কতামূলকভাবে এটি বন্ধ রাখা হয়েছে। প্রয়োজনীয় নিরাপত্তা ব্যবস্থা নেওয়ার পর ওয়েবসাইটটি আবার চালু করা হবে বলেও তিনি জানান।
যে ঝুঁকির প্রেক্ষাপটে এই সিদ্ধান্ত, তা একটি সফটওয়্যার ত্রুটিকে ঘিরে তৈরি হয়েছে। ইন্টারনেটের বড় অংশের ওয়েবসাইট যে পিএইচপি (পিএইচপি: হাইপারটেক্সট প্রিপ্রসেসর) প্রোগ্রামিং ভাষায় তৈরি, তাতে সম্প্রতি দুইটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ে। বিবিসির প্রতিবেদন অনুযায়ী, কৃত্রিম বুদ্ধিমত্তার সহায়তায় গবেষকেরা ত্রুটিগুলো শনাক্ত করেন। সাইবার নিরাপত্তা প্রতিষ্ঠান উইজের হিসাবে বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট পিএইচপি ব্যবহার করে।
ত্রুটি প্রকাশের পর বুধবার পিএইচপি ফাউন্ডেশন জরুরি প্যাচ বা সংশোধনী প্রকাশ করে। যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সি ও যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র প্রতিষ্ঠানগুলোকে দ্রুত হালনাগাদ করার পরামর্শ দেয়; তা সম্ভব না হলে ওয়েবসাইট সাময়িকভাবে বন্ধ রাখতে বলা হয়। বিবিসি জানিয়েছে, ফিনল্যান্ডের সরকার, এডিনবরা সিটি কাউন্সিল ও বিবিসির কিছু ওয়েবপেজসহ বিভিন্ন প্রতিষ্ঠান নিজেদের সাইট বন্ধ রেখেছে। নেদারল্যান্ডসের সাইবার নিরাপত্তা সংস্থাও নিজেদের ওয়েবসাইট বন্ধ করে।
ঝুঁকির মাত্রা বোঝা যায় হামলার চেষ্টার হিসাবেও। বিবিসির প্রতিবেদন অনুযায়ী, ইন্টারনেট অবকাঠামো প্রতিষ্ঠান ক্লাউডফ্লেয়ার জানিয়েছে, ত্রুটি প্রকাশের আগে ১০ ঘণ্টায় তাদের নেটওয়ার্কে হাজার হাজার হামলার চেষ্টা হয়। প্রকাশের ৪৫ মিনিটের মধ্যে সেই সংখ্যা কয়েক হাজারে ও দুই ঘণ্টায় লাখে দাঁড়ায়; এখন তা লক্ষাধিকে পৌঁছেছে।
বাংলাদেশের ব্যাংকিং ব্যবস্থার নিয়ন্ত্রক প্রতিষ্ঠান হিসেবে বাংলাদেশ ব্যাংকের কাছে ব্যাংক, আর্থিক প্রতিষ্ঠান, পেমেন্ট সেবা ও রিজার্ভ ব্যবস্থাপনার সংবেদনশীল তথ্য থাকে। তাই বিশ্বজুড়ে এমন ঝুঁকির মধ্যে কেন্দ্রীয় ব্যাংকের ওয়েবসাইট বন্ধ রাখা স্বাভাবিক সতর্কতা হিসেবে দেখা হচ্ছে। তবে কর্তৃপক্ষের বক্তব্য অনুযায়ী, ওয়েবসাইট বন্ধের কারণে গ্রাহকসেবা বা লেনদেন ব্যাহত হয়নি।
এখনো যা স্পষ্ট নয়, তা হলো—বাংলাদেশ ব্যাংকের কোনো সার্ভারে হামলার চেষ্টা হয়েছে কি না, ওয়েবসাইট কত দিন বন্ধ থাকবে এবং অন্য কোনো সরকারি বা ব্যাংকিং প্রতিষ্ঠানও একই ধরনের সতর্কতা নিয়েছে কি না। কেন্দ্রীয় ব্যাংকের ওয়েবসাইট বন্ধ থাকায় সেখানে কোনো বিজ্ঞপ্তিও দেখা যাচ্ছে না। কর্তৃপক্ষ শুধু বলেছে, নিরাপত্তা ব্যবস্থা নেওয়ার পর সাইট চালু হবে।
বিশ্বের বিভিন্ন দেশের কেন্দ্রীয় ব্যাংক ও বড় আর্থিক প্রতিষ্ঠান হ্যাকারদের কাছে আকর্ষণীয় লক্ষ্য, কারণ সেখানে বিপুল অর্থের লেনদেন ও গ্রাহকের গোপন তথ্য থাকে। পিএইচপির মতো বহুল ব্যবহৃত সফটওয়্যারে ত্রুটি থাকলে তা কেবল একটি প্রতিষ্ঠান নয়, পুরো অনলাইন অবকাঠামোর জন্য ঝুঁকি তৈরি করতে পারে।
সাইবার নিরাপত্তা বিশেষজ্ঞদের ভাষ্য অনুযায়ী, সাধারণ গ্রাহকদের বেশিরভাগের জন্য এখন আলাদা কিছু করার প্রয়োজন নেই। তবে অজানা লিংকে ব্যক্তিগত তথ্য, পাসওয়ার্ড বা কার্ডের নম্বর দেওয়া থেকে বিরত থাকতে হবে। যেসব প্রতিষ্ঠান নিজেদের ওয়েবসাইট চালায়, তাদের দ্রুত পিএইচপির হালনাগাদ সংস্করণ বসানো বা সাময়িকভাবে সাইট বন্ধ রাখার পরামর্শ দিয়েছেন বিশেষজ্ঞরা।
বাংলাদেশ ব্যাংক ওয়েবসাইট চালু করার আগে কী কী নিরাপত্তা যাচাই করছে, সে বিষয়ে বিস্তারিত জানায়নি। ফলে আগামী কয়েক দিনে কেন্দ্রীয় ব্যাংকের সিদ্ধান্ত এবং অন্য প্রতিষ্ঠানগুলো একই সতর্কতা নেয় কি না, তা নজরে রাখতে হবে।